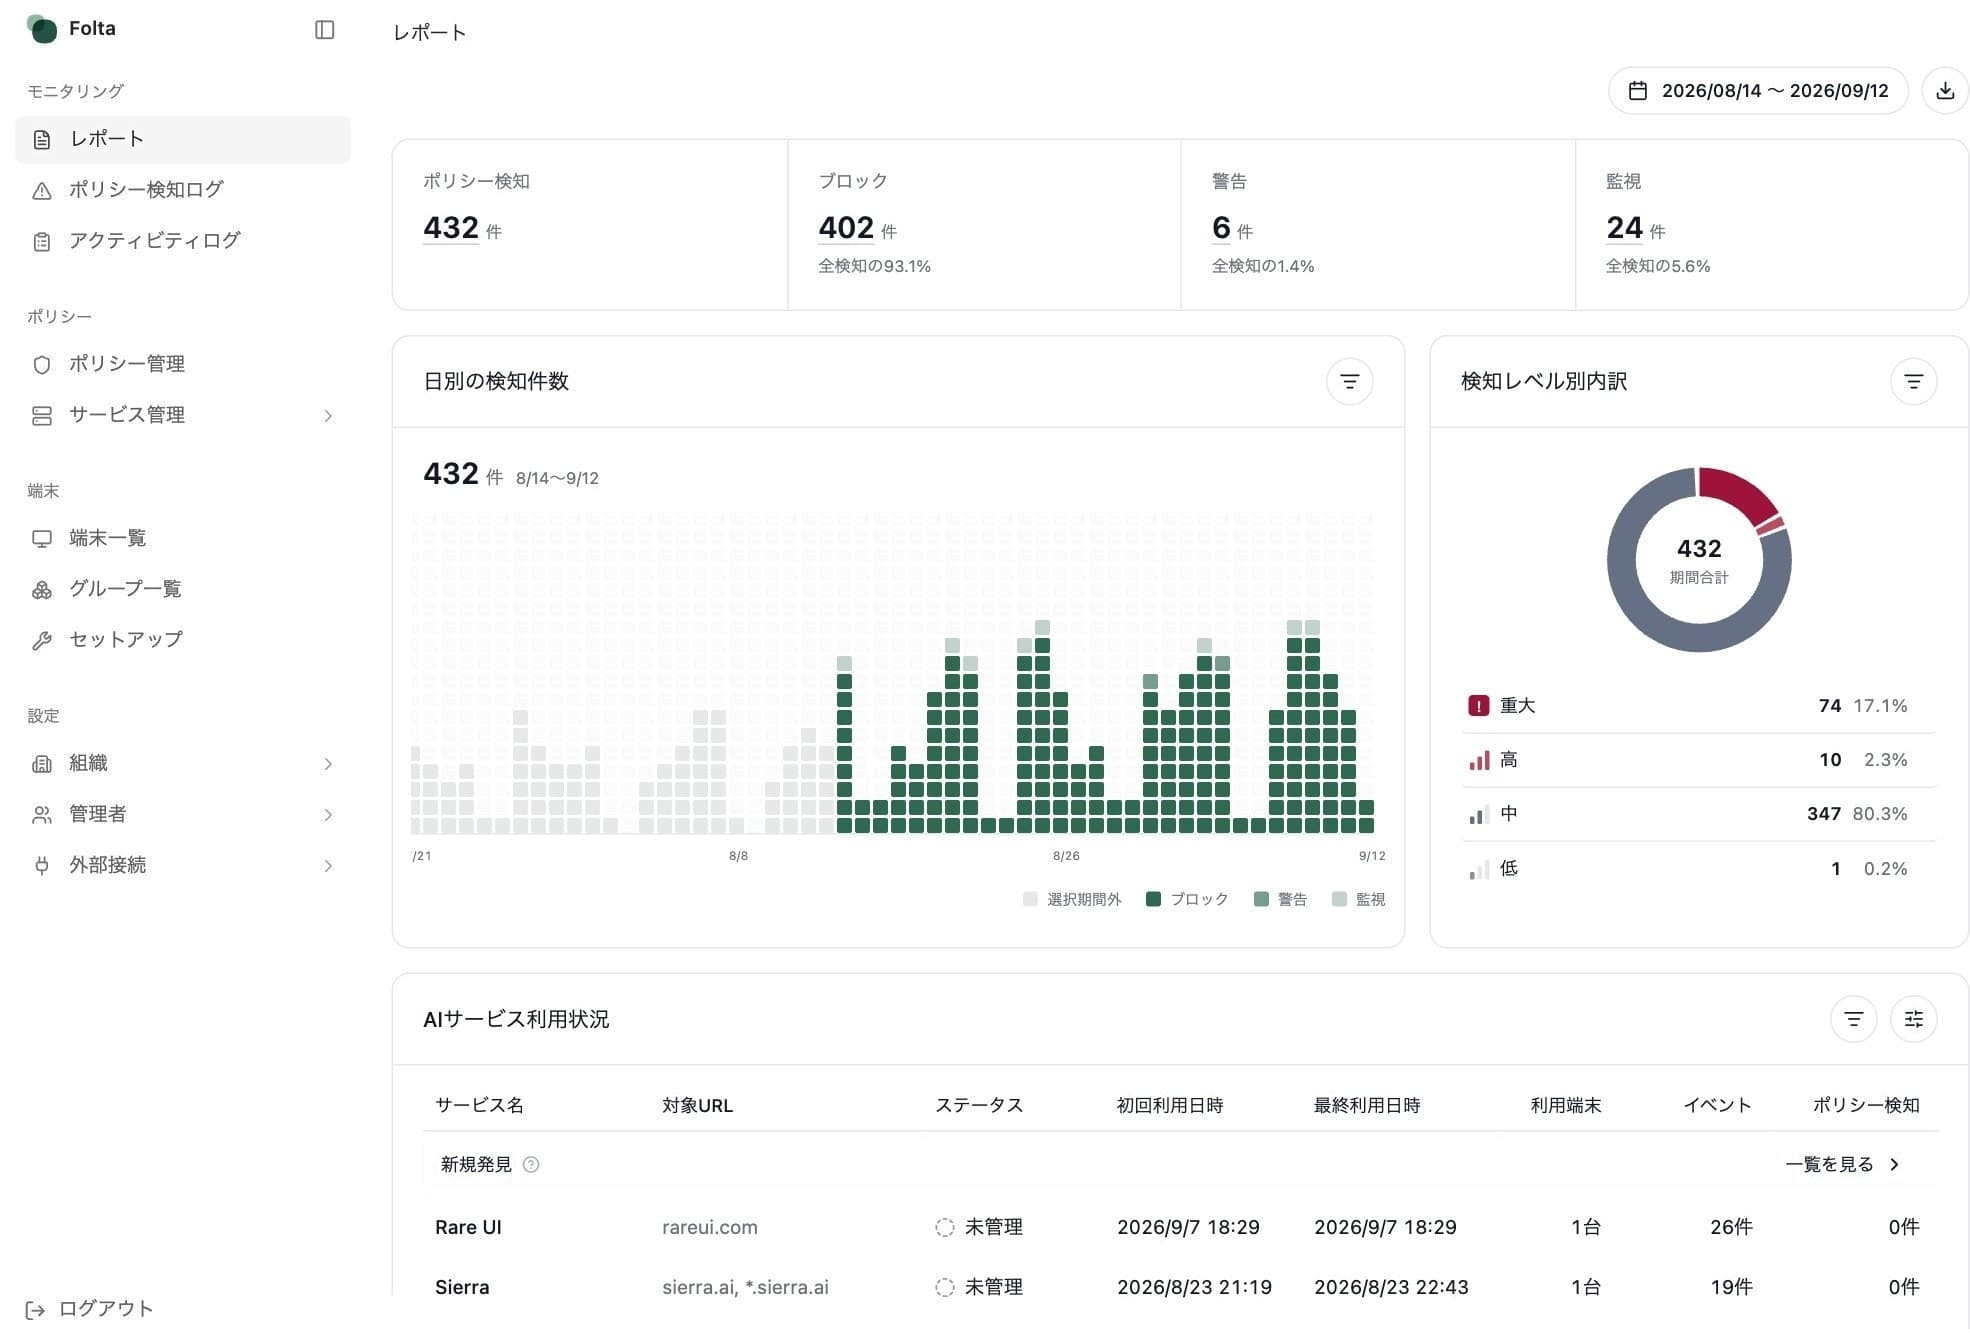
生成AIの情報漏えい 公表3事例
利用ルールを決めても、情報漏えいは起きています。2023〜2026年に公表された3つの事例を、誰が、何を、どの操作で、どこへ送ったのかで読み直すと、見るべきものはサービス名ではなく操作だと分かります。
生成AIの利用ルールを作っている会社は、もう珍しくありません。それでも、情報漏えいの公表は続いています。
ルールが守られていないから、と考えたくなります。ただ、公表された事例を読み直すと、違う姿が見えてきます。事故は、ルールで禁止した操作ではなく、ルールが想定していなかった場所で起きています。個人のアカウント、承認していないサービス、そして貼り付けやアップロードという、ごく普通の操作です。
この記事では、2023年から2026年に公表された3つの事例を、誰が、何を、どの操作で、どこへ送ったのか、の順で読み直します。最後に、自社で見るべき操作を一覧にしました。
使う側の行動は、ルールでは変わらない
まず数字から。BCGが2025年に11の国と地域で1万人以上に行った調査では、必要なAIツールが会社から提供されない場合、半数以上の従業員が、代わりの手段を見つけて使うと答えました1。IBMの2025年の調査では、5社に1社がシャドーAI、つまり会社の管理外で使われたAIに関わる侵害を経験しています。その侵害の65%で、顧客の個人情報が露出しました2。国内でも、希望者や特定の部署に限って社内AIを導入した企業の約7割がほぼ使われていないと答えた調査があります3。
会社が用意したAIが使いにくければ、人は外のAIを使います。そこで事故が起きます。業種はあまり関係ありません。
公表された3つの事例
社名まで公表された事例は、多くありません。ここでは、当事者の公表と報道で確認できる3件を、古い順に並べます。書いてあるのは出典で確認できることだけで、推測は入れていません。
2023年3月
半導体メーカー:解禁から3週間で、社員3名がソースコードや会議の録音をChatGPTに入力
半導体設備向けデータベースのソースコード、不良機器を判定するプログラムのコード、会議の録音内容。入力欄への貼り付け、アップロード、入力で送られました。相手は社内で解禁されたChatGPTで、会社の管理は及びません。
The Register、2023.04.062024年12月
拡張機能の乗っ取り:改ざんされた自動更新で、利用者のCookieや認証トークンが外部へ
データ保護製品Cyberhavenの拡張機能。開発者アカウントが乗っ取られ、悪意のある版がChromeウェブストアに公開されました。利用者側の操作はなく、同じ手口で十数個の拡張機能が改ざんされ、影響は数十万人規模とされています。
Sekoia.io、2025.01.222026年9月
ヘルスケア企業:集計作業の中で、個人契約の生成AIに対象者の個人情報をアップロード
RIZAPの健康経営・保険者事業部の社員が、特定保健指導の対象者データの一部をアップロード。保険証記号番号、氏名、生年月日、メールアドレスのほか、高血圧症や糖尿病などの疾患情報が含まれていました。
RIZAP、2026.09.03
半導体メーカーの件に共通するのは、悪意がないことです。3人とも、目の前の仕事を早く終わらせようとしただけでした4。同社はその後、1回の入力を1,024バイトまでに制限し、5月には社用端末での生成AI利用を禁止したと報じられています5。ただ、1,024バイトというのは、ソースコードの断片なら十分に収まる量です。量を制限しても、中身を見なければ同じことは起きます。
拡張機能の件は、利用者に落ち度がないタイプです。拡張機能はブラウザの中で動くので、ページに入力した内容やログイン状態に触れられます7。生成AIを名乗る拡張機能は、この1年でかなり増えました。どの端末に何が入っているか、把握できている会社のほうが少ないかもしれません。
ヘルスケア企業の件で見てほしいのは、経路です。データは持ち出されたのではありません。集計という普通の業務の中で、アップロードされました。しかも、使われたのは会社のアカウントではなく、個人のアカウントです。同社は運営事業者に照会し、第三者に閲覧された可能性やAIの学習に使われた可能性はないと確認しています6。それでも、URLでアクセスを制御するだけでは、この操作は素通りします。
3つに共通すること
業種も規模も違う3件ですが、起き方は似ています。漏えいは、ページを開いた瞬間には起きていません。貼り付け、入力、アップロードをした瞬間に起きています。経路は、会社が契約したアカウントの外側でした。そして3社とも、事故のあとで、誰が、いつ、何を送ったのかを調べる必要に迫られています。
URLフィルタやCASBが見ているのは、どのサイトを開いたかです。3件が起きた瞬間は、その少し先です。IBMの調査でも、侵害を受けた組織の63%はAIのガバナンス方針を持たず、AIに関わる侵害を受けた組織の97%には適切なアクセス制御がありませんでした2。禁止の文言を増やしても、見えていない操作は見えないままです。
見るのは、サイトではなく操作
3つの事例をブラウザ上の操作に分解すると、下の表になります。右の2列は、Foltaセキュアブラウザでポリシーを作るときの設定項目、イベントと条件の名前です。イベントはどの操作を見るか、条件はその操作のうちどれを引っかけるかを指します。
| 事例 | 起きた操作 | 見るべきイベント | 使う条件 |
|---|---|---|---|
| ソースコードや会議記録の入力 | ChatGPTの入力欄への貼り付け、テキスト入力 | ペースト、テキスト入力 | ファイル内容や正規表現(機密ワード、識別子の形式) |
| 個人情報を含むデータのアップロード | 個人アカウントの生成AIへファイルをアップロード | アップロード、ログイン | アカウント確認結果(外部)、ファイル内容 |
| 改ざんされた拡張機能 | 拡張機能のインストールと更新 | 拡張機能 | ブラウザ危険判定、拡張機能名 |
表を見ると、3件ともアクセスの段階では捕まらないことが分かります。ChatGPTを開くこと自体は、止める理由がないからです。貼り付けやアップロードの瞬間に中身を見る。ログインしているアカウントの種類を見る。拡張機能が入る瞬間を見る。この3つが揃って、はじめて同じ経路を塞げます。
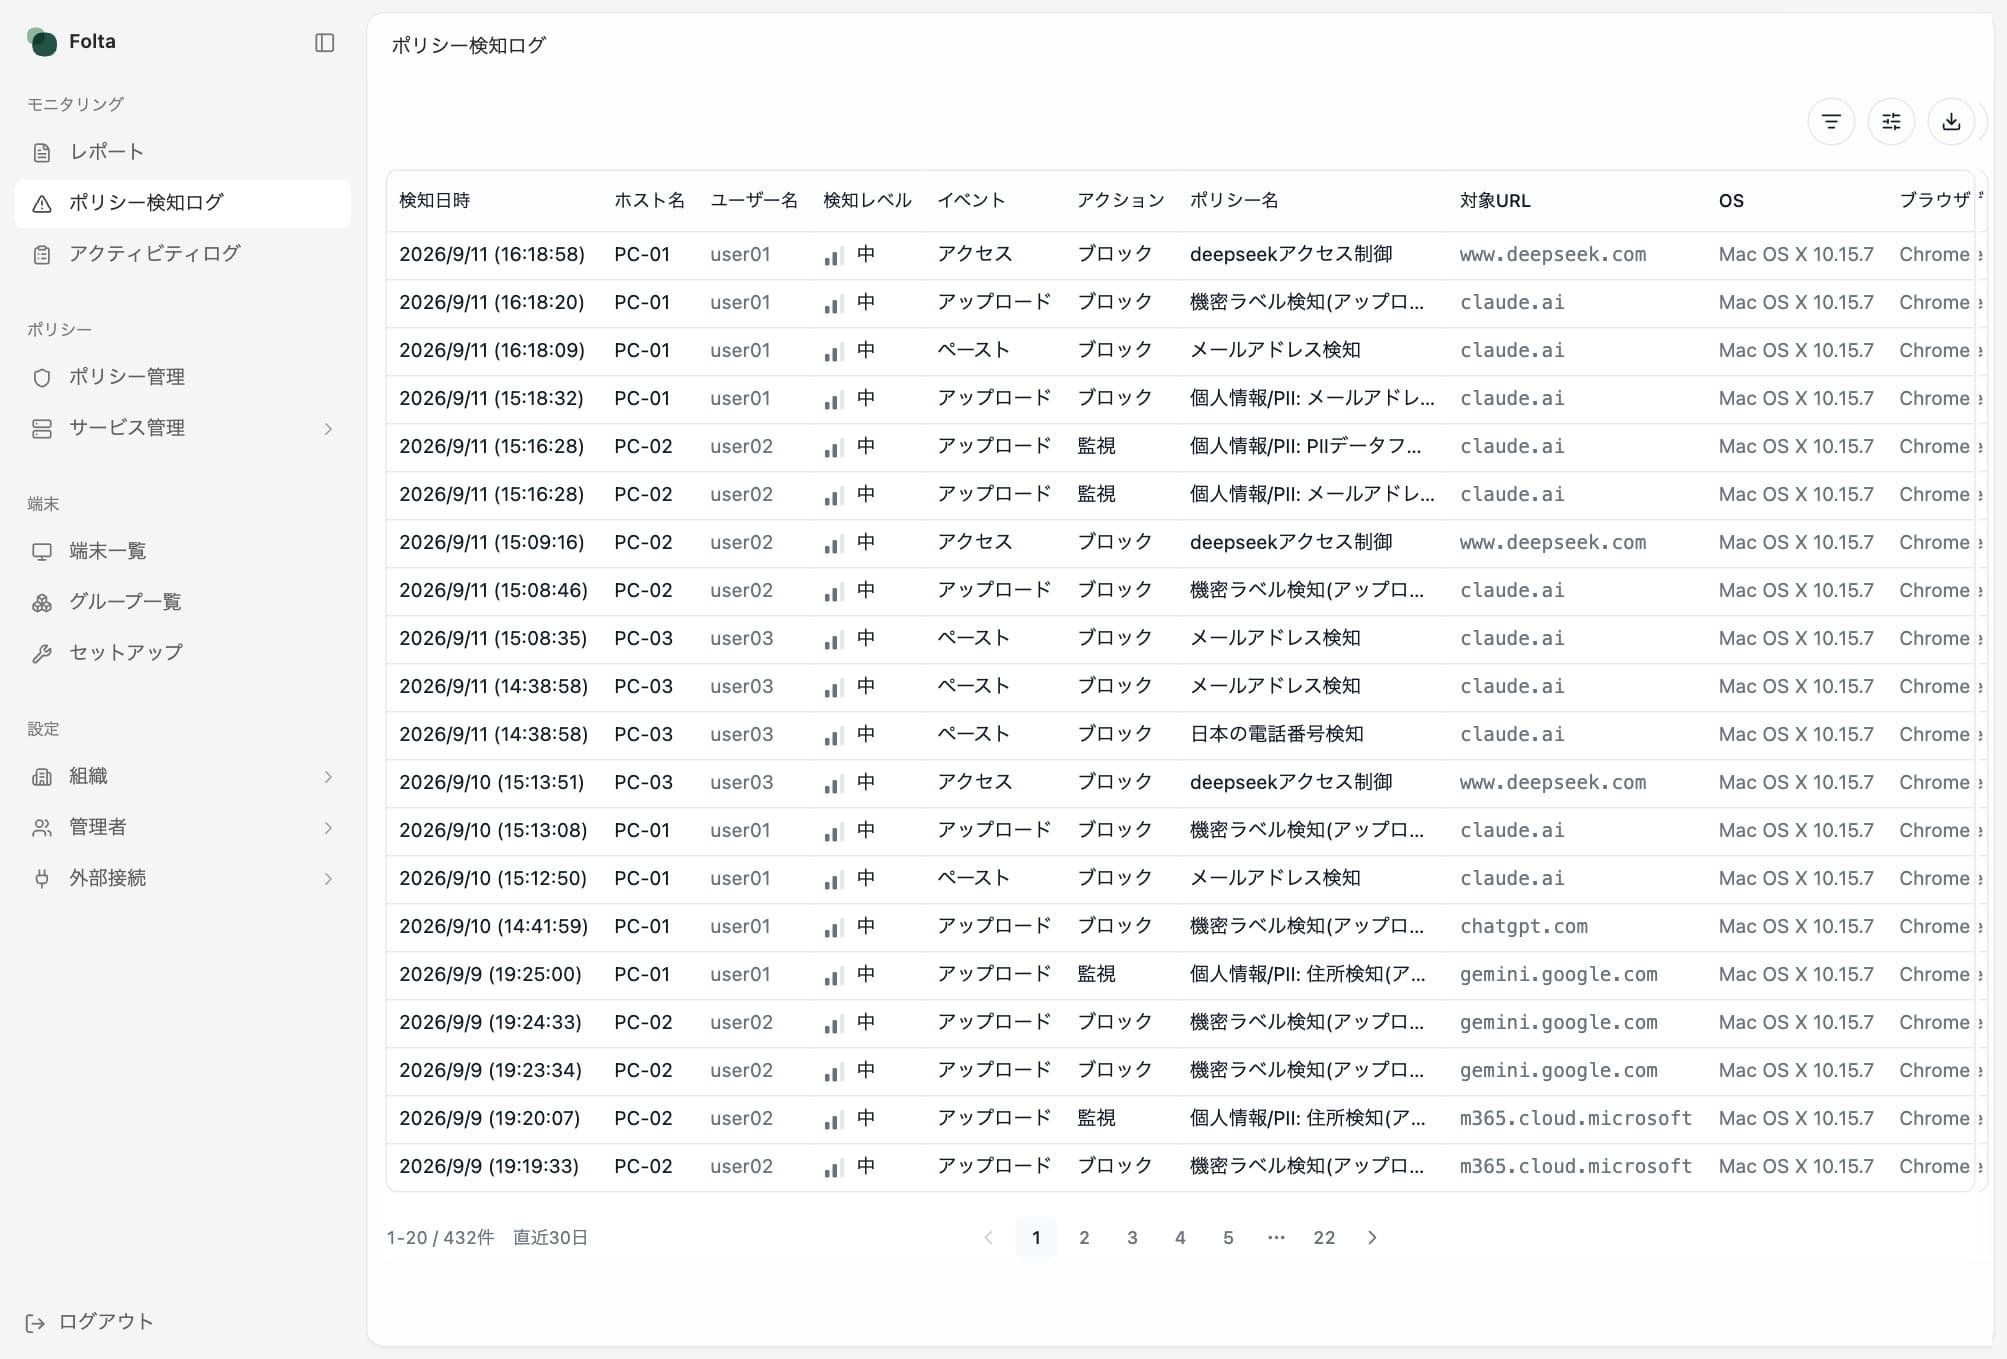
最初は監視だけで始める
Foltaでは、最初からブロックにすることをおすすめしていません。業務が止まりますし、何が過検知で何が未検知なのかも分からないまま、ルールだけが残るからです。
順番は3段階です。まず、止めずに記録する。個人情報や機密ワード、ファイルのアップロードなど、少し広めの条件で網を張ります。次に、記録を見ながら条件を絞り、リスクの高い操作にだけ警告を出す。警告文に理由を書いておくと、それ自体が社内への説明になります。最後に、業務で認めたAIは残したまま、機密情報の送信につながる操作だけをブロックに切り替えます。
監視の段階では、必ず過検知が出ます。過検知とは、止めなくていい操作まで引っかかることです。たとえば電話番号の形式を正規表現で拾うと、社内の識別子や日時の一部まで引っかかります。これは失敗ではなく、条件を絞り込むための材料です。この順番なら、ガイドラインの文言を大きく変えなくても、何が起きているか、何を止めたかを数字で説明できます。
自社の状態を確認する
ガイドラインを作ること自体は大事です。ただ、守られているかを確かめる手段がないと、事故が起きたときに説明できません。3つの事例が教えてくれるのは、見るべき単位はサービス名ではなく操作だ、ということです。
自社の状態を確認したい方は、下のチェックリストを使ってみてください。半分以上にチェックが付かなければ、まず監視だけで2〜4週間、実態を把握するところから始めるのが現実的です。Foltaでは、監視だけで始めるトライアルを受け付けています。
- 利用を認める生成AIと、そのアカウント種別(会社・個人)が決まっている
- 入力してはいけない情報が、個人情報・顧客情報・ソースコードなど具体名で書かれている
- ルールがサービス名ではなく操作の単位で書かれている
- 従業員が実際に使っているAIサービスを、自己申告以外の方法で把握している
- 会社アカウントと個人アカウントでの利用を見分けられる
- 事故が疑われたとき、誰が・いつ・どのサービスで・何をしたかを記録から説明できる
- どの拡張機能が入っているかを把握し、インストールを制御できる
2〜4週間、止めずに記録して実態を数字にします。初期の検知条件の設計から相談できます。
お問い合わせSources
- 1AI at Work 2025: Momentum Builds, but Gaps RemainBoston Consulting Group、2025.06.2611の国と地域、10,600人以上を対象。必要なAIツールがない場合、半数以上が代替手段を見つけて使うと回答
- 22025 Cost of a Data Breach Report: Navigating the AI rush without sidelining securityIBM(調査はPonemon Institute)、2025.07.30シャドーAIに関わる侵害を経験した組織は20%。63%がAIガバナンス方針なし、97%がAIへのアクセス制御不十分。シャドーAI関連の侵害で個人情報が露出した割合は65%
- 3ChatGPTなど生成AIを「業務で日常使用」は3割、8カ月で約25ポイント増株式会社エクサウィザーズ(Exa Enterprise AI)、2023.12.212023年12月12日実施、522社695人。希望者や部署などに限定的に導入した企業では、約7割がほぼ使われていないと回答
- 4Samsung reportedly leaked its own secrets through ChatGPTThe Register(原報道はThe Economist Korea)、2023.04.06
- 5Samsung Bans ChatGPT Among Employees After Sensitive Code LeakForbes(Bloombergの報道を引用)、2023.05.02
- 6当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせRIZAP、2026.09.03当事者の公表。対象のデータ、含まれる個人情報と疾患情報の記載あり
- 7Targeted supply chain attack against Chrome browser extensionsSekoia.io、2025.01.222024年11月からのフィッシングを起点に、12月24日に改ざん、26日に発覚。約12の拡張機能が同じ手口で改ざんされたと分析
Related